সামাজিক যোগাযোগ মাধ্যম ও অনলাইন প্ল্যাটফর্মের মাধ্যমে চাকরিপ্রার্থীদের টার্গেট করে চক্রটি, যেখানে আবেদনকারীদের ভার্চুয়াল ইন্টারভিউ দিতে বলা হয়।
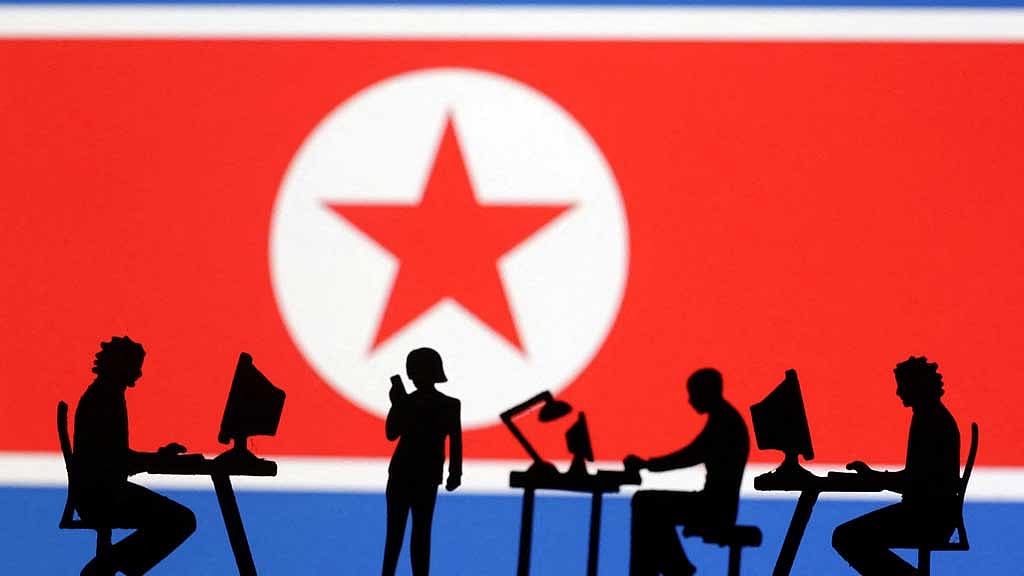
বড় ধরনের এমন হুমকি এখনও পুরোপুরি কাটেনি ও এ হ্যাকিং কাযক্রম সক্রিয় রয়েছে। ছবি: রয়টার্স
Published : 23 Sep 2026, 03:14 PM
চাকরির ভুয়া প্রলোভন দেখিয়ে তথ্য ও ক্রিপ্টোকারেন্সি চুরির উদ্দেশ্যে শতাধিক দেশের হাজার হাজার চাকরিপ্রার্থীর ডিভাইসে উত্তর কোরিয়া সংশ্লিষ্ট হ্যাকাররা ম্যালওয়্যার সংক্রমণ ঘটিয়েছে বলে সতর্ক করেছে আন্তর্জাতিক সংস্থাগুলো।
যুক্তরাষ্ট্রের ‘ফেডারেল ব্যুরো অফ ইনভেস্টিগেশন’ বা এফবিআই-এর তথ্য অনুসারে, ‘ওয়াটারপ্লাম’ বা ‘কনটেজিয়াস ইন্টারভিউ’ নামে পরিচিত এ হ্যাকার দলটি ‘স্বপ্নের চাকরির’ আকর্ষণীয় ও ভুয়া লোভ দেখিয়ে সফটওয়্যার ডেভেলপার ও আইটি পেশাজীবীদের ফাঁদে ফেলছে।
সম্ভাব্য নিয়োগকর্তার ছদ্মবেশ ধারণ করেই হ্যাকার দলটি এ অপতৎপরতা চালিয়েছে বলে প্রতিবেদনে লিখেছে ব্রিটিশ সংবাদমাধ্যম ইন্ডিপেনডেন্ট।
অস্ট্রেলিয়া, জার্মানি, জাপান ও যুক্তরাষ্ট্রের যৌথ সাইবার নিরাপত্তা সতর্কবার্তায় জানানো হয়েছে, গেল বছরের ডিসেম্বর থেকে এ বছরের জুলাইয়ের মধ্যে এসব সাইবার হামলার ঘটনা ঘটেছে।
এফবিআই সতর্ক করে বলেছে, এই ধরনের বড় হুমকি এখনও পুরোপুরি কাটেনি ও এ হ্যাকিং কাযক্রম সক্রিয় রয়েছে।
মার্কিন এ কেন্দ্রীয় সংস্থা বলেছে, “জাপান, যুক্তরাষ্ট্র, ইউরোপ ও এর বাইরেও আইটি পেশাজীবীদের টার্গেট করছে ওয়াটারপ্লাম।”
এরইমধ্যে সাত হাজারেরও বেশি ক্রিপ্টো ওয়ালেট থেকে অর্থ বা অ্যাকাউন্ট সংক্রান্ত গুরুত্বপূর্ণ তথ্য হাতিয়ে নিয়েছে হ্যাকাররা। যার মাধ্যমে ১ কোটি ৮ লাখ ডলারের সম্পদ উত্তর কোরিয়ার কাছে বেহাত হয়েছে।
এদিকে, এফবিআই ও জাপানের ‘ন্যাশনাল পুলিশ এজেন্সি’ বা এনপিএ দাবি করেছে, যুক্তরাষ্ট্র ও জাপানের অভ্যন্তরে এমন কিছু ‘সহযোগীকে’ চিহ্নিত করা হয়েছে যারা এই পুরো বেআইনি কার্যক্রম চালাতে সহায়তা করে যাচ্ছে।
সতর্কবার্তায় এফবিআই বলেছে, “ওয়াটারপ্লামের সদস্যরা সম্ভাব্য নিয়োগকর্তা সেজে বিশ্বজুড়ে সফটওয়্যার ডেভেলপার ও আইটি পেশাজীবীদের নিশানা বানাতে আকর্ষণীয় চাকরির সুযোগকে ব্যবহার করছে।
“হ্যাকাররা প্রায়ই বৈধ কোনো কৃত্রিম বুদ্ধিমত্তা বা এআই, ক্রিপ্টোকারেন্সি বা নন-ফাঞ্জিবল টোকেন বা এনএফটি কোম্পানির ছদ্মবেশে ভুয়া নিয়োগ সেবারও সাহায্য নিয়েছে।”
সামাজিক যোগাযোগ মাধ্যম ও অনলাইন প্ল্যাটফর্মের মাধ্যমে চাকরিপ্রার্থীদের টার্গেট করে চক্রটি, যেখানে আবেদনকারীদের ভার্চুয়াল ইন্টারভিউ বা প্রযুক্তিগত অ্যাসাইনমেন্ট সম্পন্ন করতে বলা হয়।
সাক্ষাৎকারের সময় ওয়াটারপ্লামের হ্যাকাররা চাকরিপ্রার্থীদের ম্যালওয়্যারওয়ালা ফাইল ডাউনলোড ও তা চালুর নির্দেশ দেয়। এর মাধ্যমে ভুক্তভোগীর কম্পিউটার নেটওয়ার্কে দূরবর্তী নিয়ন্ত্রণ বা ব্যাকডোর অ্যাক্সেস পেয়ে যায় চক্রটি।
চাকরির প্রস্তাব নিয়ে তৃতীয় কোনো পক্ষের কাছ থেকে কোনো বার্তা পেলে আইটি কর্মীদের বাড়তি সতর্কতা নেওয়ার পরামর্শ দিয়েছে আন্তর্জাতিক সংস্থাগুলো।
সতর্কবার্তায় বলা হয়েছে, “কোনো ব্যবসায়িক অংশীদার বা ঠিকাদার উত্তর কোরিয়ার আইটি কর্মী হতে পারেন বলে সন্দেহ হলে দেরি না করে পুলিশকে জানান।
“ব্যক্তিবিশেষ পরিস্থিতির ওপর নির্ভর করে, জেনেশুনে উত্তর কোরিয়ার হ্যাকারদের অর্থ দেওয়া বা ব্যক্তিগত জাতীয় পরিচয়পত্রের ছবি দেওয়া অপরাধ হিসেবেও বিবেচিত হতে পারে।”